
문자 속 가짜 로그인 창, 왜 위험한가 — WhatsApp ‘패스키’가 막는 방법
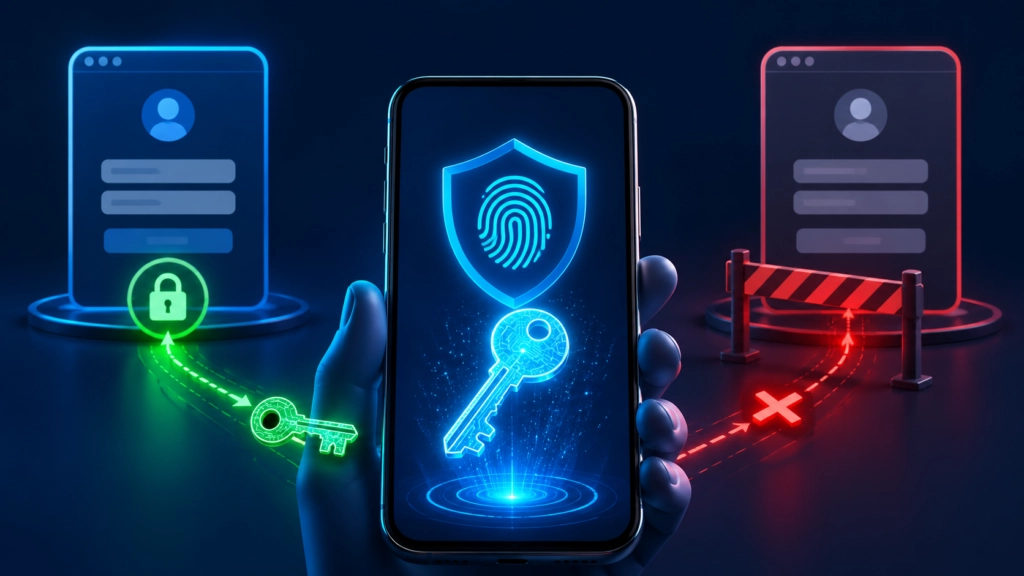
“택배 주소가 잘못되었습니다”, “계정이 곧 정지됩니다”, “결제를 취소하려면 확인이 필요합니다.” 이런 문자나 이메일에는 인터넷 주소가 함께 붙어 있는 경우가 많다. 주소를 누르면 실제 은행이나 쇼핑몰과 거의 똑같은 로그인 화면이 나타난다.
그러나 그 화면은 범죄자가 진짜 사이트를 복사하여 만든 가짜일 수 있다. 사용자가 아이디와 비밀번호를 입력하면 정보가 은행이나 쇼핑몰이 아니라 범죄자에게 전달된다. 범죄자는 훔친 정보로 진짜 사이트에 접속한다. 이를 ‘피싱’이라고 한다.
화면의 모양만으로 진짜와 가짜를 구별하기는 어렵다. 인터넷 주소에 글자 하나만 추가하거나 비슷한 문자를 사용하면 무심코 지나치기 쉽다. 비밀번호가 아무리 길고 복잡해도 가짜 화면에 직접 입력하면 범죄자에게 그대로 넘어간다.
WhatsApp은 2026년 8월 25일 이러한 피해를 줄이기 위한 계정 보안 개편을 발표하였다. 그 핵심이 ‘패스키’다.
패스키는 입력해서 전달하는 암호가 아니다
패스키는 휴대전화 안에 보관하는 보이지 않는 디지털 열쇠라고 이해하면 쉽다. 사용자가 WhatsApp에 다시 로그인할 때 문자 확인번호나 PIN을 직접 입력하는 대신, 지문·얼굴 인식·화면 잠금 번호로 휴대전화 속 디지털 열쇠의 사용을 승인한다.
휴대전화에는 밖으로 내보내지 않는 디지털 열쇠가 저장되고, WhatsApp에는 그 열쇠가 맞는지 확인할 정보만 등록된다. 두 정보가 서로 맞아야 로그인이 승인되며, 휴대전화 속 열쇠 자체는 WhatsApp으로 전달되지 않는다.
가짜 사이트는 진짜 사이트와 똑같은 화면을 만들 수 있지만, WhatsApp에서 만든 패스키는 진짜 WhatsApp에서만 작동한다. 범죄자가 비슷한 화면을 보여주더라도 휴대전화가 그곳을 진짜 WhatsApp으로 확인하지 못하면 디지털 열쇠를 꺼내주지 않는다. 그래서 사용자가 화면 모양에 속더라도 비밀번호처럼 직접 입력하여 빼앗길 정보가 없다.
지문이나 얼굴 사진이 WhatsApp으로 전송되는 것도 아니다. 생체인식은 휴대전화 주인이 맞는지 기기 안에서 확인하여 디지털 열쇠의 사용을 허용하는 역할만 한다.
한 계정에 여러 패스키를 둘 수 있다
WhatsApp은 전 세계 10억 명 이상이 패스키를 사용하고 있다고 밝혔다. 이번 개편에서는 한 계정에 여러 패스키를 등록할 수 있도록 범위를 넓혔다.
Android 휴대전화와 iPhone을 함께 사용하는 사람이라면 양쪽 기기에 각각 패스키를 등록할 수 있다. 한 기기를 교체하거나 사용할 수 없게 되었을 때 다른 기기를 이용할 가능성도 커진다. 설정은 WhatsApp의 ‘설정 → 계정 → 패스키’에서 시작한다.
다만 다른 사람의 휴대전화나 여러 사람이 함께 쓰는 기기에는 패스키를 등록하지 않아야 한다. 패스키가 안전하려면 기기의 화면 잠금도 안전해야 한다. 숫자 네 자리처럼 쉽게 추측할 수 있는 잠금 번호를 사용한다면 보호 효과가 약해진다.
2단계 인증 비밀번호는 별도의 안전장치다
WhatsApp은 기존에 여섯 자리 PIN 방식이었던 2단계 인증을 영문자·숫자·특수문자를 조합할 수 있는 비밀번호 방식으로 강화했다. 영문자와 숫자, 특수문자를 함께 사용할 수 있으므로 생년월일이나 ‘123456’처럼 쉽게 추측할 수 있는 숫자보다 안전하다.
여기서 말하는 2단계 인증 비밀번호는 일반적인 로그인 비밀번호와 역할이 다르다. 누군가 문자로 받은 일회용 확인번호를 훔치거나 사용자를 속여 알아내더라도 계정을 바로 가져가지 못하도록 막는 추가 잠금장치다.
패스키는 가짜 로그인 화면에 강한 인증 수단이고, 2단계 인증 비밀번호는 계정 탈취 과정에 한 겹을 더하는 방어 수단이다. 두 기능을 함께 사용하면 서로 다른 공격을 막을 수 있다.
낯선 전화에는 발신 정보를 더 보여준다
WhatsApp은 Android 이용자가 연락처에 없는 사람에게서 전화를 받을 때, 발신 국가와 상대방과 함께 가입한 그룹 등의 정보를 보여주는 기능도 추가했다.
예를 들어 한국에 사는 사람에게 알지 못하는 해외 번호가 전화했거나, 상대방과 함께 참여한 그룹이 전혀 없다면 통화를 받기 전에 의심할 근거가 생긴다. 사기범이 “지금 당장 처리해야 한다”고 재촉하더라도 발신 정보를 보고 잠시 멈출 수 있다.
물론 같은 그룹에 들어 있다는 표시가 상대방의 신원을 보증하지는 않는다. WhatsApp 직원이나 금융기관이라고 주장하더라도 일회용 확인번호, 2단계 인증 비밀번호, 금융정보를 알려주어서는 안 된다.
이번 변화의 핵심은 사용자에게 더 복잡한 암호를 외우라고 요구하는 데 있지 않다. 가짜 화면에서 빼앗길 수 있는 비밀번호나 문자 확인번호에 대한 의존도를 줄이고, 휴대전화에 보관된 디지털 열쇠로 본인을 확인하는 방향으로 보안 방식이 바뀌고 있다.
Q&A
Q. 패스키를 사용하면 비밀번호를 외우지 않아도 되나요?
패스키 로그인에서는 비밀번호 대신 지문, 얼굴 인식 또는 휴대전화 화면 잠금 번호를 사용합니다.
Q. 지문이나 얼굴 정보가 WhatsApp에 저장되나요?
아닙니다. 생체정보는 휴대전화 안에서 본인을 확인할 때만 사용되며 WhatsApp으로 전송되지 않습니다.
Q. 휴대전화를 잃어버리면 어떻게 하나요?
다른 본인 소유 기기에 패스키를 추가하고 계정 복구 수단을 미리 점검해야 합니다. 분실한 기기는 원격으로 잠그거나 초기화해야 합니다.
참고자료
· WhatsApp 공식 발표, 「One billion people are now protected with passkeys on WhatsApp」, 2026년 8월 25일
· Meta, 「New Account Security Features for WhatsApp」, 2026년 8월 25일
korecult

댓글 0
첫 댓글을 남겨보세요.